CRA-Meldepflichten ab September 2026 – Was jetzt gilt
Der 11. September 2026 war für viele Hersteller vernetzter Produkte ein harter Stichtag: Seit diesem Datum gelten die Meldepflichten des Cyber Resilience Act (CRA) vollumfänglich. Wer Produkte mit digitalen Elementen auf dem EU-Markt anbietet – von eingebetteter Software über IoT-Geräte bis hin zu industriellen Steuerungssystemen – muss dann aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle innerhalb strenger Fristen an die europäische Behörde ENISA melden.
Das betrifft keine Nischengruppe: Der CRA richtet sich an nahezu alle Hersteller und Importeure von Hardware- und Softwareprodukten, die eine Netzwerkverbindung aufweisen. Für viele Unternehmen bedeutet das eine grundlegend neue Compliance-Dimension – neben dem bereits bekannten Patch-Management rückt nun die strukturierte Schwachstellenmeldung in den Vordergrund.
Was der CRA von Herstellern verlangt: Meldepflichten im Detail
Artikel 11 des CRA definiert die Meldepflichten präzise. Hersteller müssen:
- Innerhalb von 24 Stunden eine Erstmeldung absetzen, sobald sie Kenntnis von einer aktiv ausgenutzten Schwachstelle oder einem schwerwiegenden Sicherheitsvorfall erhalten.
- Innerhalb von 72 Stunden eine vollständige Folgemeldung mit detaillierten Angaben zur Schwachstelle, den betroffenen Produkten und den eingeleiteten Maßnahmen einreichen.
- Spätestens nach 14 Tagen einen Abschlussbericht vorlegen, der den Sachverhalt, die Ursachenanalyse und die ergriffenen Abhilfemaßnahmen dokumentiert.
Meldepflichtig sind konkret: aktiv im Umlauf befindliche Exploits, Vorfälle, die die Sicherheit der Nutzer erheblich beeinträchtigen können, sowie – bei entsprechenden nationalen Umsetzungen – bestimmte Beinahevorfälle. ENISA fungiert dabei als zentrale Anlaufstelle und leitet Meldungen an die zuständigen nationalen Behörden weiter, in Deutschland also an das BSI.
Die Fristen sind ehrgeizig. Wer keinen gereiften internen Prozess hat, wird unter Zeitdruck Fehler machen – mit potenziell erheblichen Folgen.
ENISA Single Reporting Point (SRP): So läuft die Registrierung ab
Die technische Infrastruktur für die Meldungen stellt ENISA über die Single Reporting Platform (SRP) bereit. Die Registrierung läuft in mehreren Schritten ab:
- Account-Erstellung auf dem ENISA-Portal – Angabe von Unternehmensdaten, Kontaktpersonen und Produktkategorien. Für die Anmeldung ist ein EU-Login erforderlich. Dieser ist gesondert zu organiseren (s.hierzu https://trusted-digital-identity.europa.eu/index_en)
- Identitätsverifizierung – ENISA prüft die Angaben; dieser Schritt kann mehrere Werktage in Anspruch nehmen.
- Organisationsprofil vervollständigen – Hinterlegen von Produktklassen, bevorzugten Meldeformaten (CSAF, JSON oder strukturiertes Webformular) sowie Notfallkontakten.
- Testmeldung einreichen – ENISA empfiehlt vor dem Echtbetrieb eine Testübermittlung, um Formatfehler und Konfigurationsprobleme frühzeitig zu identifizieren.
Wichtige Stolpersteine: Die Verifizierung kann länger dauern, als erwartet und ist im Ernstfall eher eine unbrauchbare Verlängerung des Prozesses. Außerdem sind Meldeformate wie CSAF technisch nicht ohne Stolpersteine; eine spontane Einreichung ohne Vorbereitung ist kaum zuverlässig möglich! Beispielsweise ist es ohne Hilfestellung wie dem TrustSource EUVD-ID lookup kaum möglich, die für die Meldung erforderliche Transformation von GHSAs in EUVD-IDs durchzuführen.
Weitere technische Details zur SRP finden sich bei ENISA direkt sowie beim BSI.
Wann lohnt eine frühe Registrierung – und wann ist sie Pflicht?
Eine frühe Registrierung lohnt sich grundsätzlich für alle Unternehmen, die:
- Produkte der Klasse I oder II gemäß CRA-Anhang herstellen (erhöhtes Risikopotenzial, z. B. Firewalls, Betriebssysteme, industrielle Automatisierungskomponenten),
- in regulierten Sektoren tätig sind (Energie, Gesundheit, kritische Infrastruktur),
- bereits jetzt aktive Vulnerability-Disclosure-Programme betreiben,
- oder als PSIRT-Dienstleister für mehrere Hersteller tätig sind.
Dieser letzte Punkt verdient besondere Aufmerksamkeit: Externe PSIRTs oder Managed-Security-Anbieter – wie etwa EACG – können sich beim SRP als Melder für Dritte registrieren lassen. Das erlaubt es, Meldungen stellvertretend für mehrere Hersteller einzureichen und dabei den Überblick über alle laufenden Vorgänge zentral zu behalten.
Bei fehlender oder verspäteter Meldung drohen empfindliche Sanktionen: Bußgelder von bis zu 15 Millionen Euro oder 2,5 % des weltweiten Jahresumsatzes – je nachdem, welcher Betrag höher ist.
Coordinated Vulnerability Disclosure (CVD): Das Fundament einer rechtssicheren Meldung
Bevor eine Meldung an ENISA abgesetzt werden kann, muss intern ein Coordinated Vulnerability Disclosure (CVD)-Prozess greifen. CVD beschreibt das strukturierte Vorgehen, mit dem Hersteller Schwachstellen koordiniert – also unter Einbeziehung des Finders, relevanter CERTs und gegebenenfalls weiterer Betroffener – offenlegen.
Die beteiligten Rollen im CVD-Prozess sind:
- Finder/Reporter: Die Person oder Organisation, die die Schwachstelle entdeckt und meldet.
- Hersteller/Vendor: Verantwortlich für die Analyse, das Patching und die Koordination der Offenlegung.
- Koordinator: Häufig ein CERT oder PSIRT, das zwischen Finder und Hersteller vermittelt.
- ENISA/BSI: Empfänger der regulatorischen Meldung.
Ohne einen funktionierenden CVD-Prozess ist eine CRA-konforme Meldung kaum denkbar: Die für ENISA erforderlichen Informationen – Schwachstellenklassifikation, CVSS-Score, betroffene Produktversionen, Gegenmaßnahmen – entstehen erst im Verlauf eines strukturierten Disclosure-Prozesses. Wer hier improvisiert, riskiert unvollständige Meldungen und damit Compliance-Lücken.
Mehr zur Verbindung von CSAF und strukturiertem Vulnerability Management findet sich in diesem weiterführenden Beitrag auf dem TrustSource-Blog.
Wie TrustSource CVD den Meldeprozess konkret unterstützt
TrustSource CVD ist darauf ausgelegt, genau diese Lücke zu schließen: zwischen internem Schwachstellenmanagement und regulatorisch konformer Meldung. Dabei werden interne Meldungen analog zu externen Meldungen im gleichen Prozess behandelt. Die Kernfunktionen im Überblick:
Automatisierte Fristenüberwachung
Sobald eine Schwachstelle als aktiv ausgenutzt eingestuft wird, startet TrustSource CVD automatisch die Uhr. Das System zeigt transparent an, wann die 24-Stunden-Erstmeldung, die 72-Stunden-Folgemeldung und der 14-Tage-Abschlussbericht fällig sind – mit konfigurierbaren Eskalationsbenachrichtigungen für PSIRT- und Produkt-Verantwortliche.
Strukturierte Erfassung von Schwachstellendaten
TrustSource CVD führt die bearbeitenden Teams durch einen geführten Erfassungsprozess auf Basis des Vultron-Protokolls des Carnegie-Mellon CERTs: CVSS-Bewertung, Produktzuordnung, Angabe betroffener Versionen, Beschreibung der Gegenmaßnahmen. Die Eingaben werden so strukturiert, dass sie direkt für die ENISA-Meldung verwertbar sind.
Automatisch generierte Meldezusammenfassung
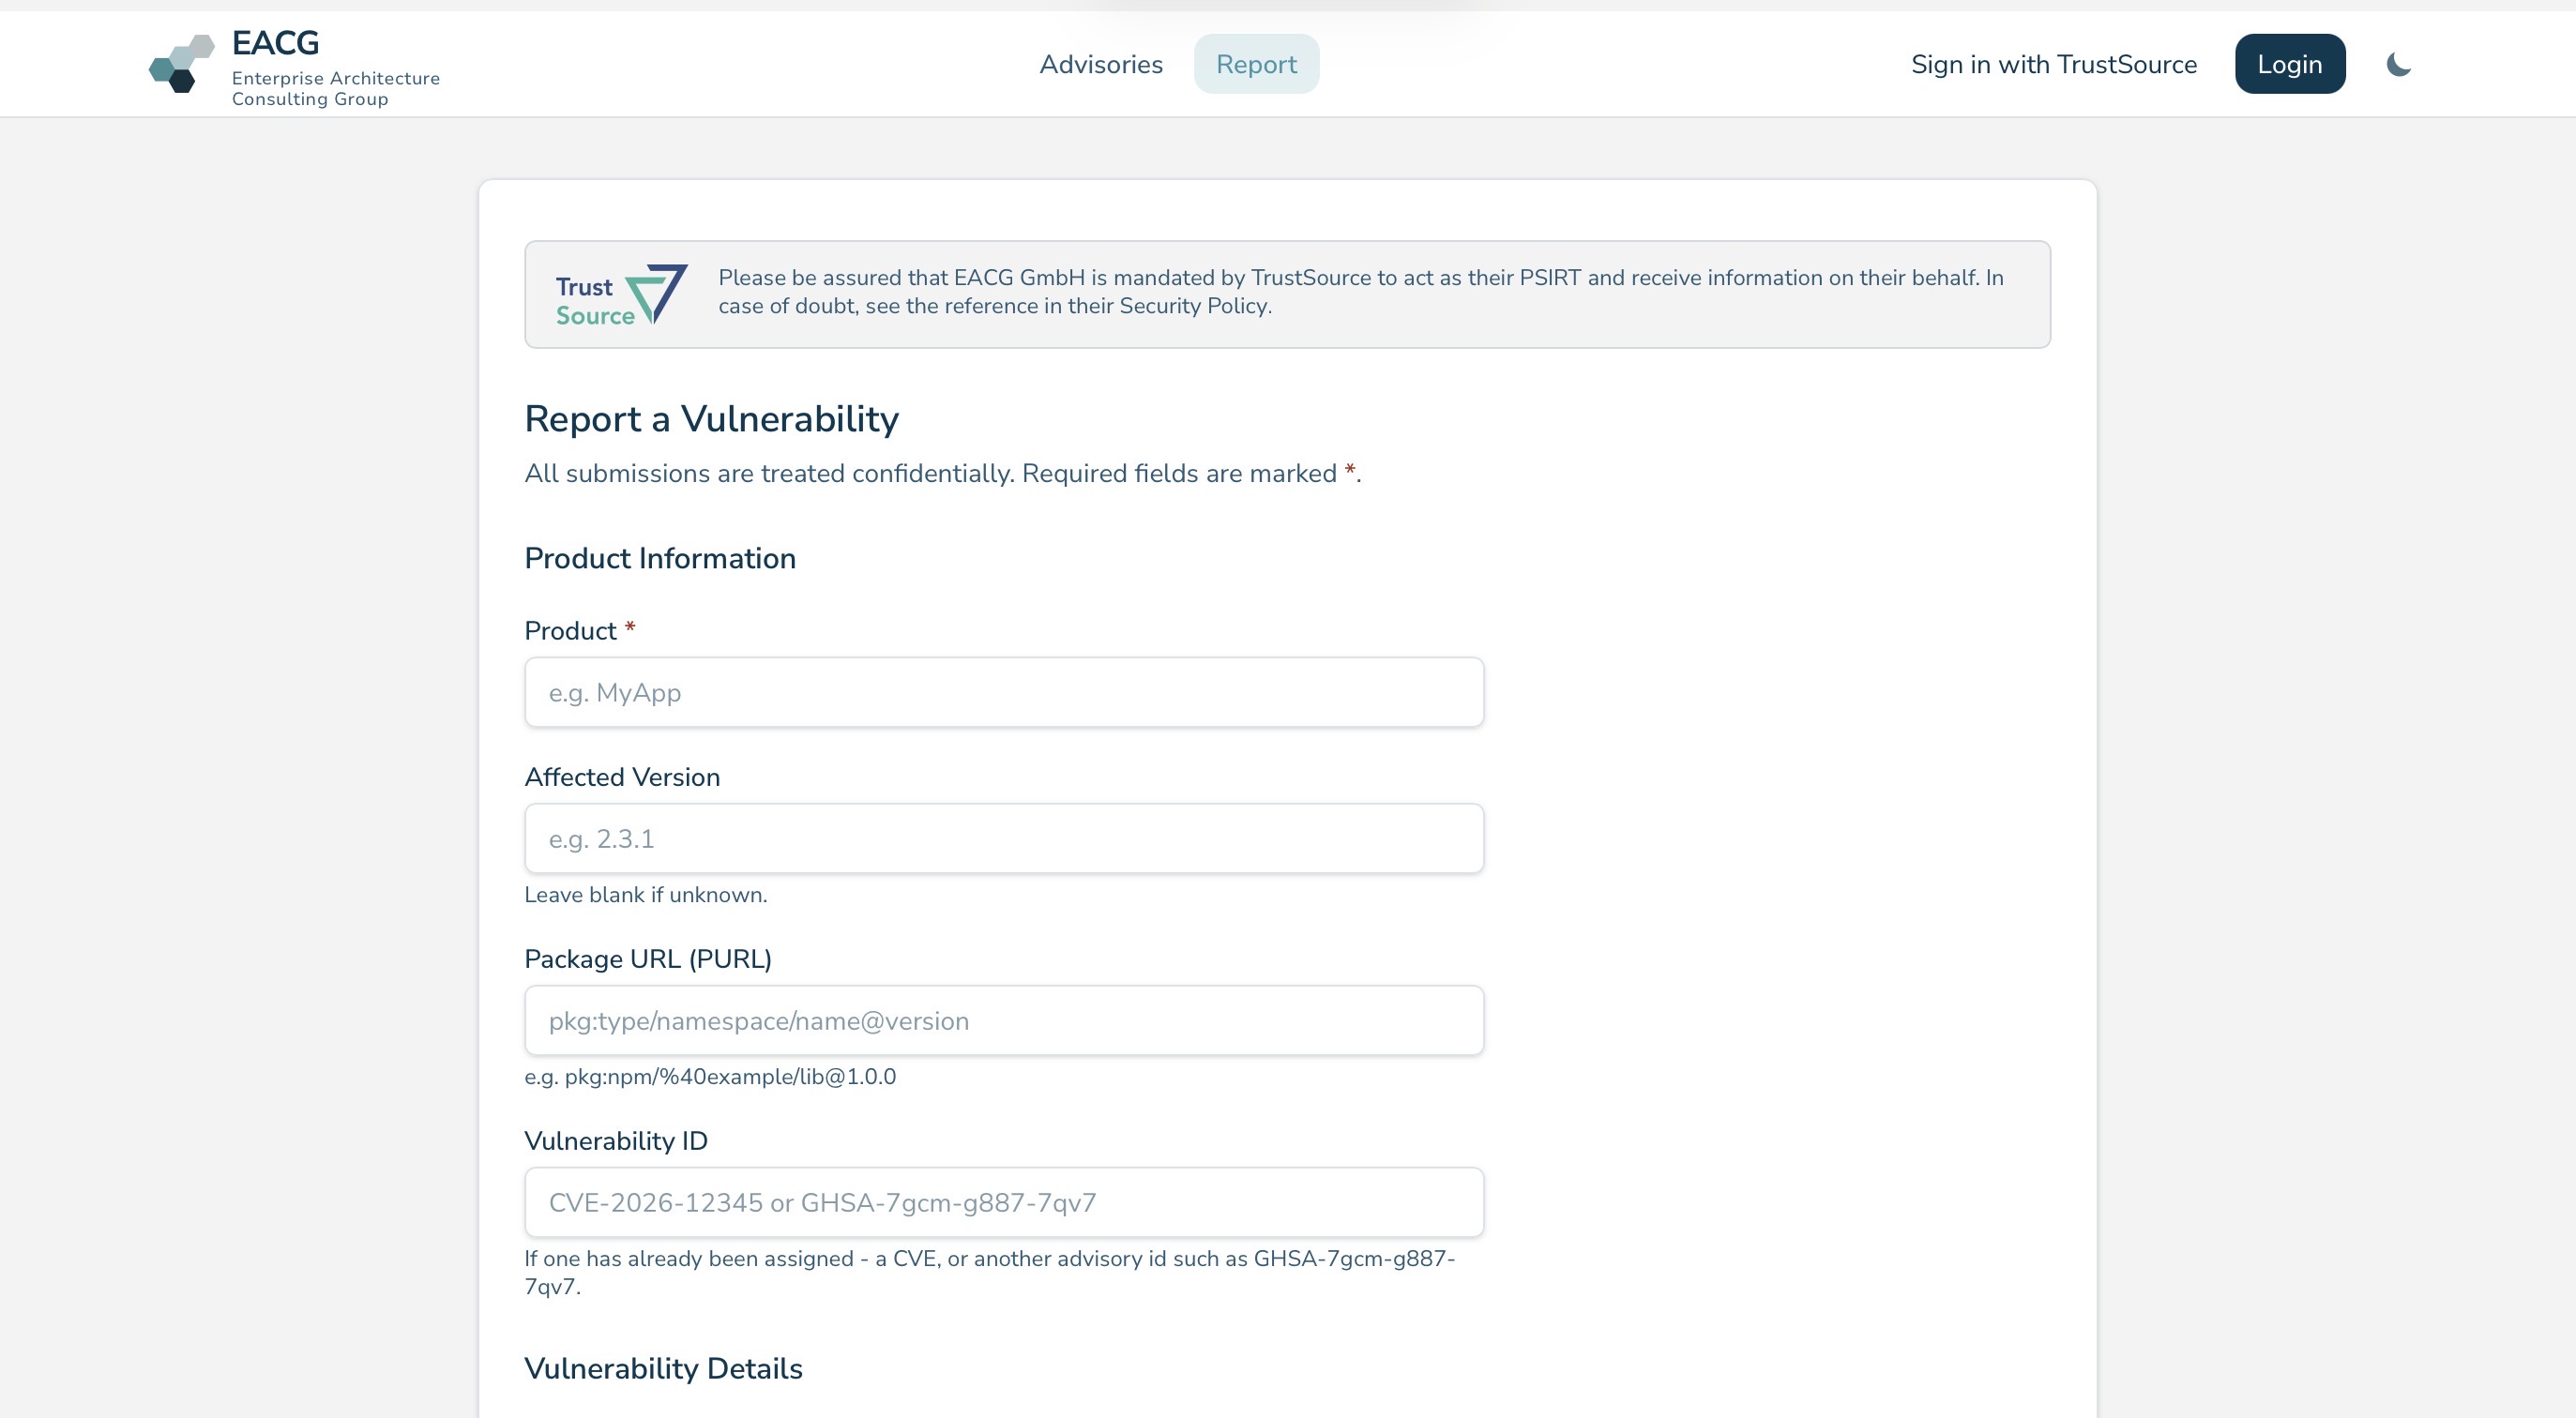
Da eine vollautomatisierte API-Anbindung an den ENISA SRP derzeit noch nicht verfügbar ist, generiert TrustSource CVD eine vorausgefüllte Meldezusammenfassung – alle relevanten Felder, aufbereitet in der Struktur des ENISA-Meldeformulars. Das PSIRT-Team kann diese direkt in das Webportal übertragen, ohne Informationen mühsam zusammensuchen zu müssen. Sobald eine automatisierte Übermittlung technisch möglich ist, wird diese Funktion entsprechend erweitert.
Audit-Trail für Nachweispflichten
Jede Aktion im Disclosure-Prozess – Eingang der Meldung, Statusänderungen, Kommunikation mit dem Finder, abgesetzte Meldungen – wird revisionssicher protokolliert. Im Falle einer behördlichen Prüfung lässt sich der gesamte Prozessverlauf lückenlos nachweisen.
Fazit und nächste Schritte: Jetzt handeln, nicht bis zum ersten Vorfall warten
Die Meldung ist nicht kompliziert. Aber wer im Ernstfall mit der Registrierung zum EU-Login beginnt, der wird sich die eine oder Schweißperle gönnen müssen. Die notwendigen Prozesse, Systeme und Registrierungen brauchen etwas Vorlaufzeit. Drei Kernerkenntnisse für Ihre Planung:
- Registrierung hat Vorlaufzeit: Die Einrichtung eines verifizierten Accounts beim ENISA SRP braucht etwas Zeit. Starten Sie jetzt.
- CVD ist keine Option, sondern Voraussetzung: Ohne strukturierten Disclosure-Prozess sind die CRA-Meldefristen faktisch nicht einzuhalten. TrustSource CVD bietet hier einen sofort einsetzbaren Rahmen. Falls Sie sich unwohl mit der Aufgabe fühlen oder noch Herausforderungen in der Organisation sehen, kann Ihnen ein Managed Service Provider wie EACG helfen, die nötigen Entscheidungen und Schritte zu etablieren.
- Prozessreife schützt vor Bußgeldern: Die Sanktionen bei Verstößen sind erheblich. Unternehmen, die heute in Prozesse und Tools investieren, vermeiden morgen Compliance-Risiken.
Nächste Schritte für Ihr Team:
- Prüfen Sie, ob Ihre Produkte unter den CRA fallen und welcher Risikoklasse sie angehören
- Starten Sie die Registrierung beim ENISA SRP – idealerweise noch dieses Quartal.
- Evaluieren Sie TrustSource CVD als technische Grundlage Ihres PSIRT-Prozesses (Besuchen Sie uns auf der itsa 2026, Stand 9-218)
Der Stichtag gilt für alle. Der Unterschied liegt darin, wer vorbereitet ist.