Der Post-Quantum-Weckruf: Warum die neuen NIST-Standards alles verändern
Im August 2024 veröffentlichte das National Institute of Standards and Technology (NIST) mit FIPS 203, 204 und 205 die ersten finalisierten Post-Quantum-Kryptografie-Standards. ML-KEM, ML-DSA und SLH-DSA ersetzen schrittweise RSA, ECDSA und andere klassische Verfahren, die durch ausreichend leistungsstarke Quantencomputer gebrochen werden könnten. Was zunächst wie ein rein akademisches Problem klingt, ist in Wahrheit eine operative Herausforderung für jede Organisation, die heute Software entwickelt oder betreibt.
Das eigentliche Problem liegt nicht in den neuen Algorithmen selbst – es liegt in der Frage, wie schnell bestehende Systeme darauf umgestellt werden können. Wer kryptografische Verfahren tief in die Architektur eingebettet hat, wird schmerzhaft feststellen: Reaktives Patchen reicht nicht. Crypto Agility ist kein optionales Feature für die Zukunft. Es ist ein strategisches Architekturprinzip, das bereits heute umgesetzt sein sollte.
Crypto Agility entmystifiziert: Definition, Scope und Abgrenzung
Crypto Agility beschreibt die Fähigkeit eines Systems, kryptografische Algorithmen, Parameter und Protokolle ohne tiefgreifende Architektureingriffe auszutauschen. Ein crypto-agiles System kann auf neue Standards reagieren, ohne dass Entwicklungsteams monatelange Refactoring-Projekte anstoßen müssen.
Wichtig ist die Abgrenzung zu verwandten Konzepten:
- Algorithm Negotiation beschreibt die dynamische Einigung zweier Kommunikationspartner auf einen Algorithmus (z. B. in TLS). Das ist ein Teilaspekt, aber keine vollständige Crypto-Agility-Strategie.
- Key Management regelt den Lebenszyklus kryptografischer Schlüssel. Es ist notwendige Voraussetzung, aber nicht hinreichend.
- Crypto Agility ist das übergeordnete Konzept: eine Architekturstrategie, die alle Schichten betrifft – von der Primitive-Ebene bis zur Governance.
Crypto Agility bedeutet nicht, beliebig viele Algorithmen parallel zu unterstützen. Es bedeutet, die richtige Abstraktionsebene zu schaffen, sodass Algorithmen konfigurierbar, austauschbar und auditierbar sind.
Die versteckten Kosten kryptografischer Starrheit: Reale Fehlermuster
Die Geschichte der Kryptografie ist auch eine Geschichte teurer Migrationen. Wer die Ablösung von MD5 und SHA-1 miterlebt hat, weiß, wie schmerzhaft es ist, wenn ein Algorithmus tief in Legacy-Code, Protokollstacks und Zertifikatsketten verwurzelt ist.
SHA-1 wurde bereits 2005 als schwach eingestuft. Die vollständige Ablösung in vielen Systemen zog sich dennoch über mehr als ein Jahrzehnt hin – mit erheblichen Kosten für Compliance, Interoperabilität und Sicherheitsrisiken in der Zwischenzeit. Ähnliches gilt für MD5, DES und frühe SSL-Versionen.
Das Muster ist immer dasselbe:
- Ein Algorithmus wird als unsicher eingestuft.
- Organisationen stellen fest, dass er an Dutzenden Stellen im System verwendet wird – oft undokumentiert.
- Migrationsprojekte werden gestartet, die deutlich teurer und riskanter sind als erwartet.
- In der Zwischenzeit bleibt das System exponiert.
Der Business Case für Crypto Agility ist damit klar: Wer heute in Flexibilität investiert, vermeidet morgen Krisenprojekte.
Crypto-agile Systeme bauen: Architekturmuster und Engineering-Praktiken
Der Kern von Crypto Agility liegt in der Entkopplung. Kryptografische Entscheidungen dürfen nicht in Geschäftslogik, Datenbankschemas oder Protokollimplementierungen eingebacken sein. Stattdessen gelten folgende Prinzipien:
Abstraktionsschichten für kryptografische Primitive Kryptografische Operationen werden hinter Interfaces gekapselt. Ob AES-GCM, ChaCha20 oder ein Post-Quantum-Verfahren darunterliegt, ist dem aufrufenden Code egal. Frameworks wie Tink (Google) oder der JCA/JCE-Provider-Mechanismus in Java gehen in diese Richtung.
Algorithm Independence
Algorithmen werden nicht als Konstanten hardcodiert, sondern als konfigurierbare Parameter behandelt. Kein SHA256withRSA direkt im Code – stattdessen eine Policy-Referenz, die zur Laufzeit oder Deployment-Zeit aufgelöst wird.
Late Binding of Cryptographic Decisions Je später im Prozess ein konkreter Algorithmus festgelegt wird, desto agiler ist das System. Konfigurationsgesteuerte Crypto-Policies ermöglichen es, Algorithmen zentral zu wechseln, ohne Code ändern zu müssen.
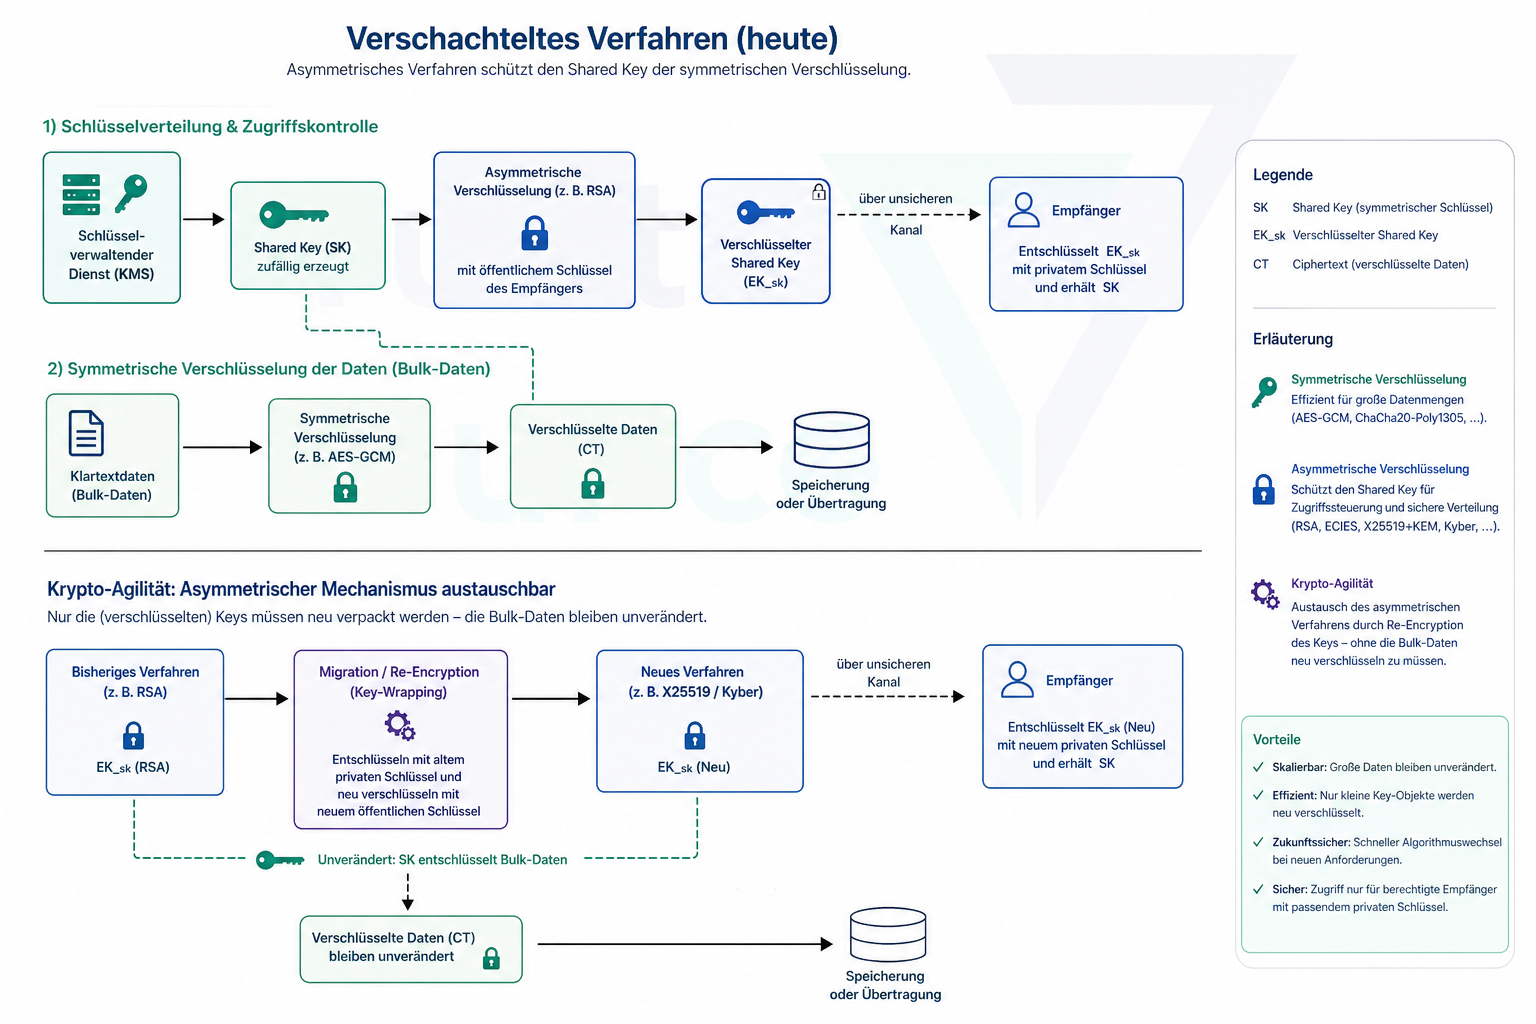
Algorithm Negotiation Für Protokolle gilt: Beide Seiten sollten mehrere Algorithmen beherrschen und sich auf den sichersten gemeinsamen Nenner einigen können. Hybride Ansätze – klassisch und post-quanten parallel – sind eine bewährte Übergangsstrategie.
Konfigurierbares Key Management Schlüssel sollten algorithmisch flexibel erzeugt, gespeichert und rotiert werden können. HSM-Integrationen und Key-Management-Systeme wie HashiCorp Vault oder AWS KMS bieten hier bereits gute Ansätze.
Crypto Agility trifft Supply Chain: Die Rolle von SBOM und CBOM
Software wird selten von Grund auf neu geschrieben. Bibliotheken, Frameworks und Drittanbieterkomponenten bringen eigene kryptografische Abhängigkeiten mit – oft unsichtbar für die eigene Organisation.
Ein Software Bill of Materials (SBOM) macht Softwarekomponenten sichtbar und auditierbar. Die logische Erweiterung ist das Cryptographic Bill of Materials (CBOM): eine strukturierte Inventur aller kryptografischen Verfahren, Schlüssellängen, Protokollversionen und Zertifikate, die in einem System oder seiner Lieferkette verwendet werden.
Ein CBOM beantwortet Fragen wie:
- Welche Komponenten verwenden noch SHA-1 oder RSA-1024?
- Welche Drittbibliotheken sind nicht post-quanten-kompatibel?
- Wo werden kryptografische Schlüssel generiert, und mit welchen Parametern?
Im Kontext des Supply Chain Risk Managements wird ein CBOM zur Pflicht: Wer seine kryptografischen Abhängigkeiten nicht kennt, kann sie weder schützen noch migrieren. Regulatorische Anforderungen – von NIS2 bis zum Cyber Resilience Act – bewegen sich zunehmend in diese Richtung.
Crypto Agility operationalisieren: Von der Policy zur Pipeline
Ein Konzept bleibt wirkungslos, wenn es nicht in operative Prozesse überführt wird. Folgende Maßnahmen machen Crypto Agility praktisch:
Crypto-Agility-Checks in CI/CD-Pipelines Automatisierte Scans erkennen unsichere oder veraltete kryptografische Verfahren im Code – ähnlich wie SAST-Tools Sicherheitslücken identifizieren. Tools wie TrustSource DeepScan ermöglichen dabei auch die Analyse von proprietärem, sensiblem Code im eigenen Rechenzentrum – ohne dass Quellcode die eigene Infrastruktur verlässt. Das ist besonders für regulierte Branchen und sicherheitskritische Umgebungen relevant.
Cryptographic Policies as Code Crypto-Policies werden maschinenlesbar definiert – z. B. als YAML- oder JSON-Konfigurationen, die in die Deployment-Pipeline integriert sind. So lassen sich erlaubte Algorithmen, Mindestschlüssellängen und Zertifikatsanforderungen zentral verwalten und versionieren.
TrustSource Algo-Lake Der TrustSource Algo-Lake bietet eine kuratierte, kontinuierlich aktualisierte Wissensbasis über kryptografische Algorithmen – inklusive ihrer Sicherheitsbewertungen, NIST-Konformität und Post-Quantum-Readiness. Diese Datenbasis lässt direkt in automatisierte Compliance-Checks und Policies einbinden.
Governance für Cryptographic Asset Management Kryptografische Assets – Algorithmen, Schlüssel, Zertifikate, Protokollversionen – müssen wie andere IT-Assets verwaltet werden: mit Ownership, Lebenszyklus-Management und regelmäßigen Reviews.
Der Weg nach vorne: Priorisierungsframework und erste Schritte
Crypto Agility lässt sich nicht über Nacht einführen. Ein strukturierter Ansatz hilft:
Phase 1 – Bestandsaufnahme Erstellen Sie ein CBOM: Inventarisieren Sie alle kryptografischen Verfahren, Bibliotheken und Schlüssel in Ihren Systemen und deren Lieferketten.
Phase 2 – Risikoklassifizierung Priorisieren Sie nach Exposition und Kritikalität: Welche Systeme sind am stärksten durch Quantencomputer-Angriffe gefährdet? Welche Daten haben eine lange Vertraulichkeitsanforderung (Harvest-Now-Decrypt-Later)?
Phase 3 – Architekturreview Identifizieren Sie kryptografische Hardcodierungen und fehlende Abstraktionsschichten. Leiten Sie konkrete Refactoring-Maßnahmen ab.
Phase 4 – Policy und Tooling Implementieren Sie Crypto-Policies as Code und integrieren Sie Crypto-Agility-Checks in Ihre CI/CD-Pipeline.
Phase 5 – Migration und Monitoring Starten Sie die schrittweise Migration zu post-quanten-sicheren Verfahren, beginnend mit den kritischsten Systemen. Etablieren Sie ein kontinuierliches Monitoring kryptografischer Assets.
Mehr zum Thema – inklusive praktischer Einblicke von Experten – bietet die aktuelle Folge des EACG Security Podcasts zu Crypto Agility: https://www.eacg.de/en/podcast/s06-crypto-agility/
Fazit
Drei Kernergebnisse bleiben: Erstens machen die NIST Post-Quantum-Standards von 2024 klar, dass die Migration zu neuen kryptografischen Verfahren keine Zukunftsfrage mehr ist – sie ist eine gegenwärtige Pflicht. Zweitens ist Crypto Agility das entscheidende Architekturprinzip, das den Unterschied zwischen einer kontrollierten Migration und einem kostspieligen Krisenprojekt ausmacht. Drittens braucht Crypto Agility operative Umsetzung: ein CBOM für Sichtbarkeit, automatisierte Checks in der Pipeline und klare Governance – unterstützt durch spezialisierte Tools wie TrustSource DeepScan und den Algo-Lake.