Die Lücke in der Vulnerability-Kommunikation — Warum Disclosure-Workflows kaputt sind
Wer heute Schwachstellen-Management in einem mittelgroßen Softwareunternehmen betreibt, kennt das Problem aus dem Alltag: Eine neue CVE taucht in der NVD auf, jemand liest sie zufällig in einem Newsletter, ein Ticket wird manuell angelegt, drei Teams werden per E-Mail informiert — und zwei Wochen später stellt sich heraus, dass dieselbe Bibliothek in fünf Produkten steckt, von denen niemand wusste. Das ist kein Einzelfall, sondern strukturelle Realität.
Die klassischen Disclosure-Prozesse leiden unter denselben Grundproblemen: Kommunikationswege sind fragmentiert, CVEs werden manuell verfolgt, und zwischen Herstellern, internen Security-Teams und Upstream-Lieferanten existieren kaum standardisierte Formate. Wer ein Advisory erhält, muss es erst parsen, interpretieren und manuell mit der eigenen Komponentenbasis abgleichen. Wer selbst eines veröffentlichen will, kämpft mit proprietären Templates und unklaren Zuständigkeiten. Diese Lücke zwischen Empfangen und Senden von Schwachstelleninformationen kostet Zeit, erzeugt Fehler — und in regulierten Umgebungen zunehmend auch Compliance-Risiken.
TrustSource v3 schließt genau diese Lücke. Mit der revampierten Vulnerability-Infrastruktur unterstützt die Plattform CSAF sowohl auf der Inbound- als auch auf der Outbound-Seite. Dieser Artikel erklärt, was das konkret bedeutet und welchen Unterschied es im Arbeitsalltag von Security-Teams macht.
CSAF 101 — Der Standard für maschinenlesbare Security Advisories
Das Common Security Advisory Framework (CSAF) 2.1 (noch ganz frisch) ist ein offener Standard unter der Schirmherrschaft von OASIS Open, der maschinenlesbare Sicherheitshinweise in einem strukturierten JSON-Format definiert. CSAF löst das ältere CVRF-Format (Common Vulnerability Reporting Framework, XML-basiert) ab und behebt dabei dessen zentralen Schwachpunkt: CVRF-Dokumente waren zwar formal strukturiert, in der Praxis aber kaum automatisiert verarbeitbar.
CSAF 2.1 definiert klar getrennte Rollen innerhalb des Advisory-Ökosystems:
- Publisher: Organisationen, die eigene Advisories erstellen und veröffentlichen
- Provider: Entitäten, die CSAF-Dokumente über standardisierte Feeds bereitstellen
- Aggregator: Dienste, die Feeds aus mehreren Quellen bündeln und weiterverteilen
Durch diese Rollenverteilung und die strikte JSON-Struktur lassen sich Advisories vollständig automatisiert von der Veröffentlichung bis zur Verarbeitung durchleiten — ohne manuelle Zwischenschritte. Behörden wie das BSI in Deutschland oder CISA in den USA setzen CSAF bereits als bevorzugtes Format für ihre Advisories ein. Auch die EU-Anforderungen im Rahmen des Cyber Resilience Act (CRA) nehmen explizit auf maschinenlesbare Disclosure-Formate Bezug. CSAF ist damit auf dem Weg zum De-facto-Standard für strukturierte Sicherheitshinweise — und es ist nur eine Frage der Zeit, bis es zur regulatorischen Pflicht wird.
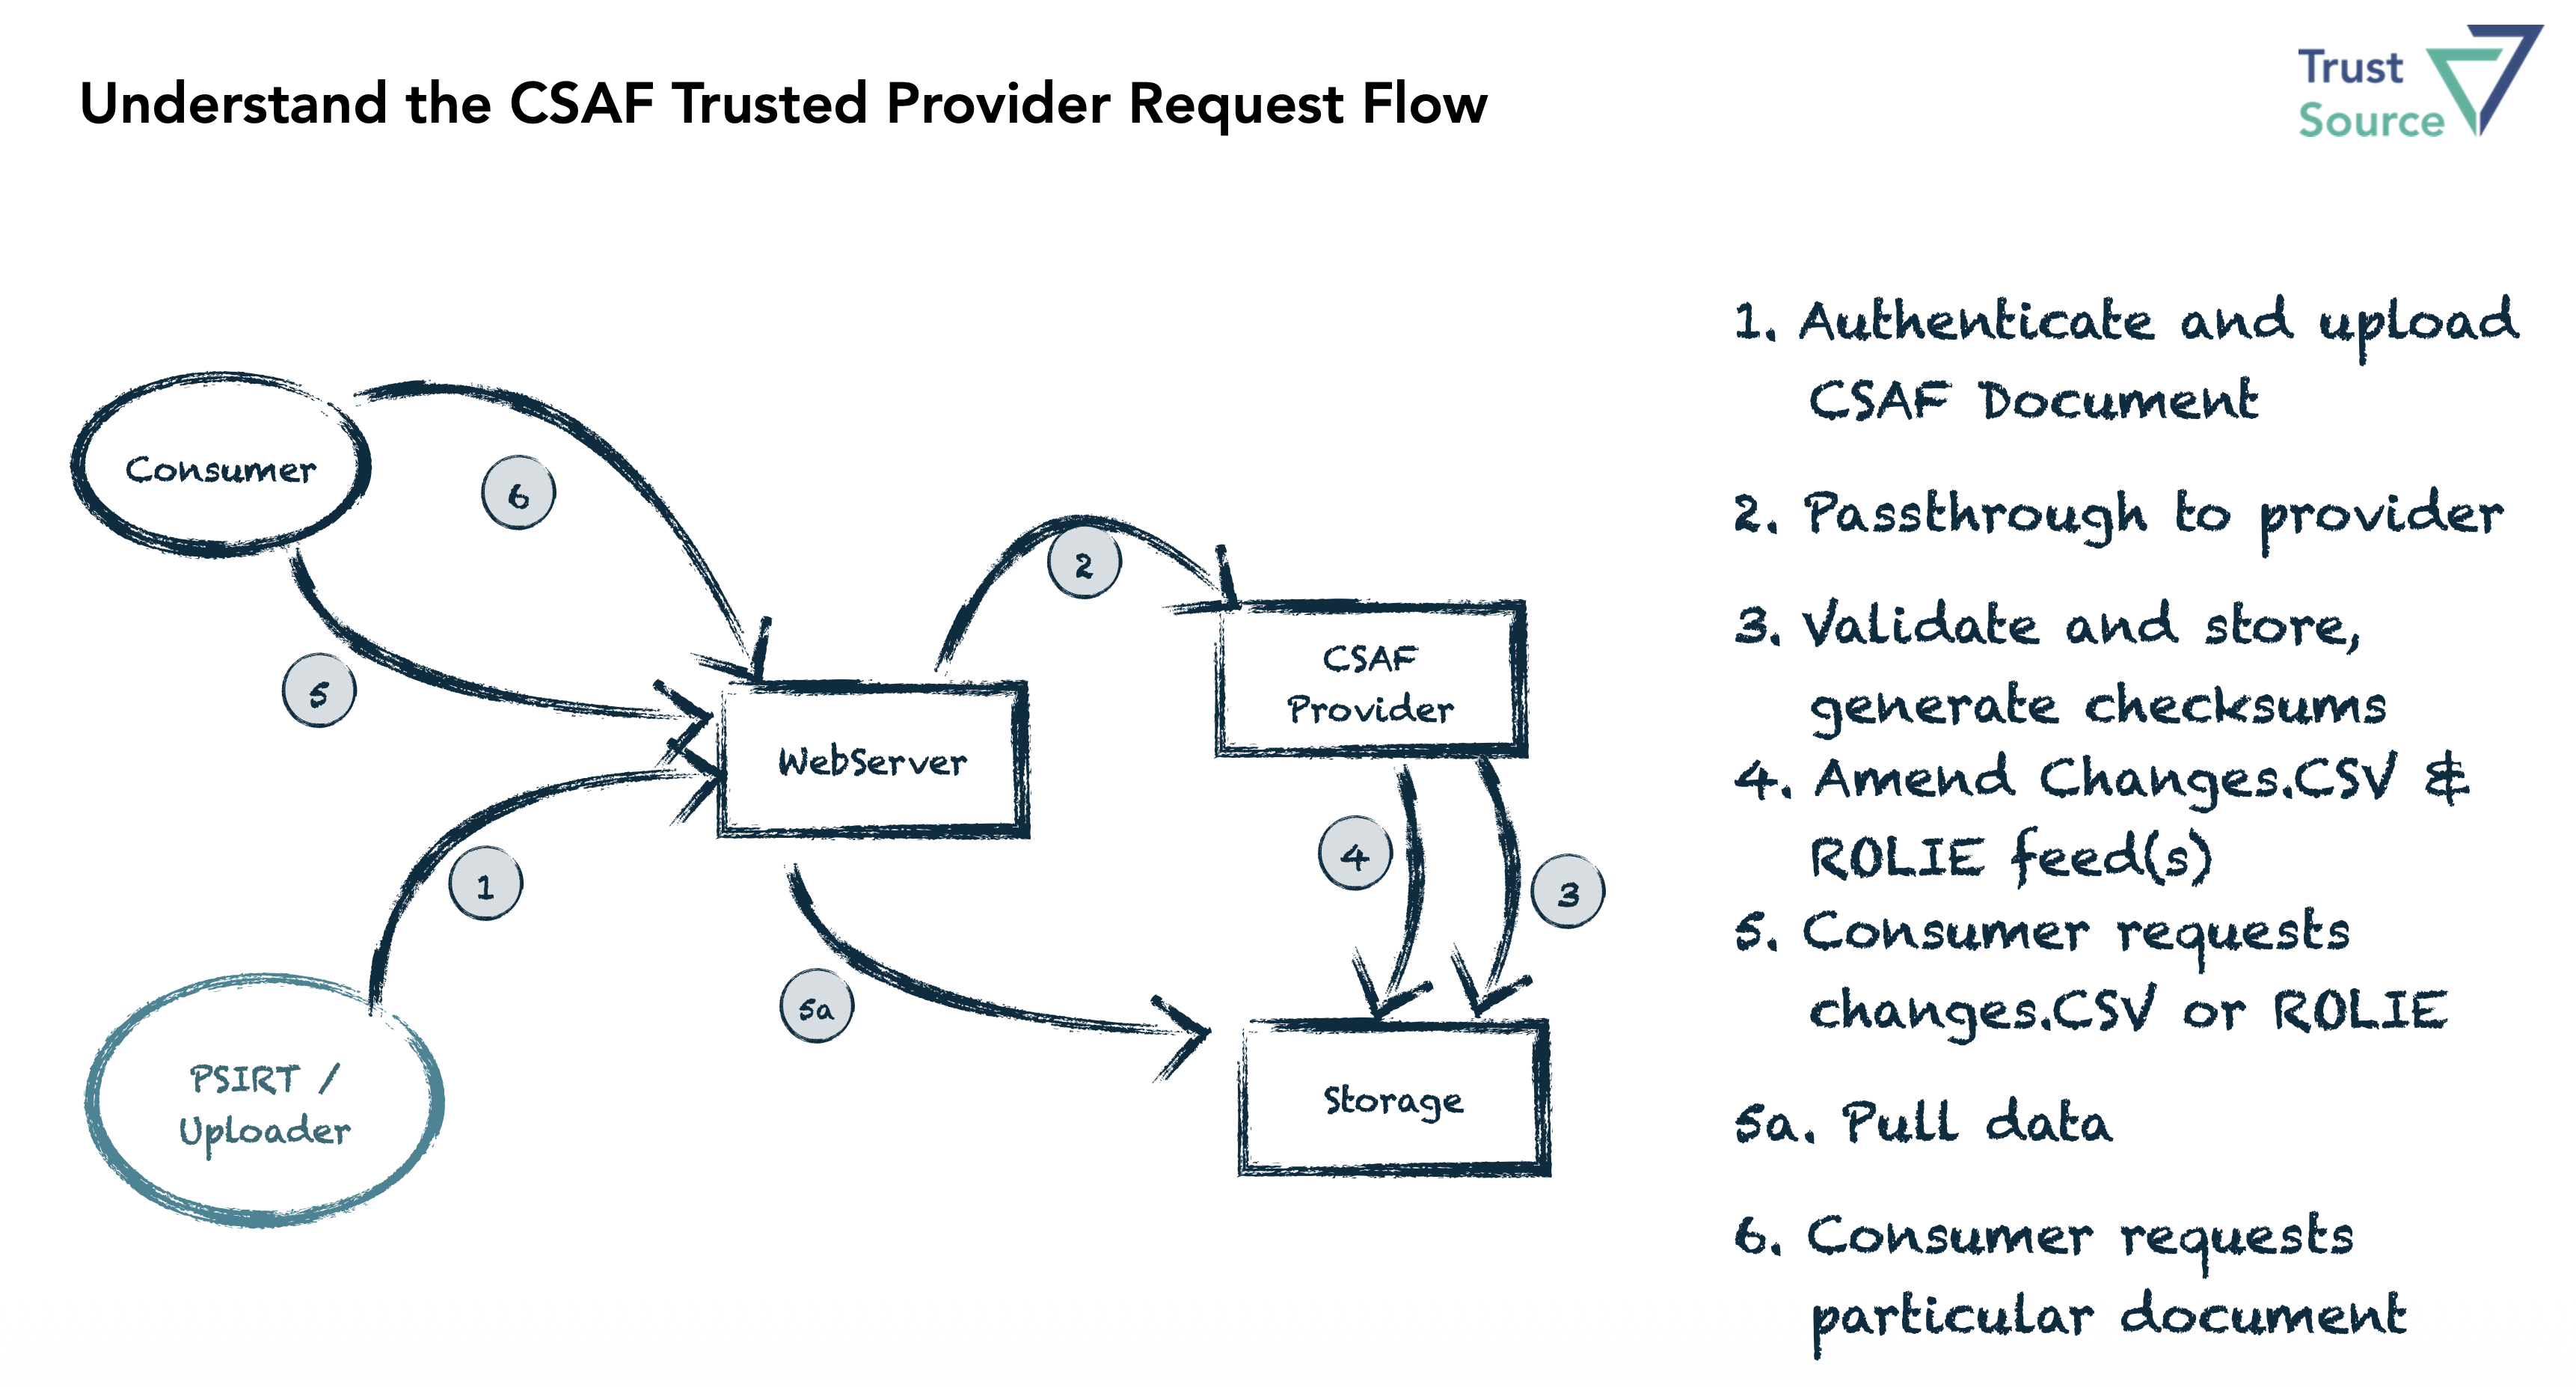 Bild - CSAF-spezifischer Kommunikationsfluss zwischen Consumer & Provider
---
Inbound CSAF — Wie TrustSource v3 externe Advisories verarbeitet
Auf der Empfangsseite ermöglicht TrustSource v3 die automatisierte Aufnahme von CSAF-Feeds aus externen Quellen. Dazu gehören öffentliche Aggregatoren wie die NVD, behördliche Quellen wie das BSI sowie herstellerspezifische Advisory-Feeds etwa von Red Hat, Microsoft oder Siemens.
Der Prozess läuft in mehreren Schritten ab:
-
Feed-Abonnement und Normalisierung: TrustSource abonniert konfigurierte CSAF-Provider und normalisiert eingehende Dokumente in das interne Datenmodell. Dabei werden CVE-Referenzen, CVSS-Scores, betroffene Produkte und Fix-Informationen extrahiert.
-
SBOM-Abgleich: Eingehende Advisories werden automatisch mit der eigenen SBOM-Datenbasis abgeglichen. TrustSource identifiziert, welche der eigenen Produkte und Softwareversionen von einem Advisory betroffen sind — ohne dass ein Security-Engineer manuell suchen muss.
-
Priorisierung und Triage-Unterstützung: Auf Basis von CVSS-Score, Exploitability-Daten und der tatsächlichen Verwundbarkeit in der eigenen Umgebung (Reachability, Kontext) sortiert TrustSource Findings nach Handlungsdringlichkeit. Teams erhalten keine undifferenzierte Liste von CVEs, sondern priorisierte Arbeitspakete.
-
Alerting und Ticketing-Integration: Relevante Findings triggern automatisch Benachrichtigungen oder erzeugen Tickets in verbundenen Systemen wie Jira oder ServiceNow.
Das Ergebnis: Security-Teams werden nicht mehr geflutet. Sie erhalten gezielte, kontextualisierte Informationen zu den Komponenten, die in ihren Produkten tatsächlich relevant sind.
Outbound CSAF — Eigene Advisories direkt aus TrustSource veröffentlichen
Die andere Seite des Disclosure-Kreislaufs ist die Veröffentlichung eigener Advisories. Gerade für Hersteller, die im Rahmen der koordinierten Schwachstellenoffenlegung (Coordinated Vulnerability Disclosure, CVD) Sicherheitslücken in ihren Produkten kommunizieren müssen, ist dieser Prozess ohne Werkzeugunterstützung aufwendig und fehleranfällig.
TrustSource v3 integriert einen strukturierten CVD-Workflow, der direkt aus der Vulnerability-Datenbasis der Plattform heraus operiert:
- Advisory-Erstellung: Produktverantwortliche und Security-Teams erstellen CSAF-Dokumente auf Basis vorhandener Schwachstellendaten in TrustSource. Komponenten, betroffene Versionen und CVSS-Bewertungen werden automatisch aus der SBOM-Datenbasis übernommen.
- CVE-Referenzierung: Vorhandene CVE-IDs werden eingebettet, und für neue Schwachstellen kann der CVE-Anfrage-Prozess aus dem Workflow heraus angestoßen werden — TrustSource fungiert dabei als CNA-Unterstützungswerkzeug.
- Validierung: Vor der Veröffentlichung prüft TrustSource das generierte CSAF-Dokument gegen das offizielle JSON-Schema und die CSAF-Validator-Regeln. Fehlerhafte oder unvollständige Advisories werden markiert, bevor sie das Unternehmen verlassen.
- Publikation: Fertige Advisories können über konfigurierte Kanäle veröffentlicht werden — sei es ein eigenes CSAF-Provider-Verzeichnis, ein Behördenportal oder eine öffentliche Website mit entsprechenden Metadaten.
Dieser Outbound-Prozess schafft Nachvollziehbarkeit: Wer wann welche Entscheidung zu einer Schwachstelle getroffen hat, ist vollständig dokumentiert und auditierbar.
Den Kreislauf schließen — Inbound und Outbound in einem Workflow
Der eigentliche Mehrwert von TrustSource v3 liegt nicht in Inbound oder Outbound für sich genommen — sondern in der Verbindung beider Richtungen auf einer gemeinsamen Plattform.
Ein typischer Ablauf sieht so aus: Ein eingehendes CSAF-Advisory eines Upstream-Herstellers identifiziert eine kritische Schwachstelle in einer Bibliothek, die in drei eigenen Produkten verbaut ist. TrustSource schlägt automatisch Alarm, priorisiert das Finding und leitet eine interne Schwachstellenbewertung ein. Das Security-Team analysiert, ob die eigenen Produkte tatsächlich exponiert sind. Das Ergebnis dieser Analyse — inklusive der getroffenen Maßnahmen und Mitigations — fließt direkt in ein eigenes CSAF-Advisory, das an Kunden, Behörden oder die Open-Source-Community kommuniziert wird.
Dieser Kreislauf war bisher nur mit erheblichem manuellem Aufwand oder dem Einsatz mehrerer unverbundener Werkzeuge abzubilden. Die Integration in eine Plattform reduziert Übergabereibungen, verkürzt die Time-to-Advisory und macht den gesamten Prozess für externe Auditoren nachvollziehbar.
Praktische Relevanz — Was das für Security-Teams und Compliance bedeutet
Die Auswirkungen sind konkret:
Zeitersparnis durch Automatisierung: Der manuelle Abgleich eingehender CVEs mit der eigenen Komponentenbasis entfällt. SBOM-basiertes Matching läuft kontinuierlich und liefert präzise Ergebnisse — ohne dass ein Engineer täglich Triage-Listen pflegen muss.
Auditierbarkeit: Disclosure-Entscheidungen sind lückenlos dokumentiert. Wann ein Advisory eingegangen ist, wann intern bewertet wurde, welche Maßnahmen beschlossen wurden und wann das eigene Advisory veröffentlicht wurde — all das ist für Audits und regulatorische Prüfungen abrufbar.
Regulatorische Compliance: Sowohl NIS2 als auch der Cyber Resilience Act stellen erhöhte Anforderungen an die Meldepflicht bei Sicherheitsvorfällen und die Transparenz gegenüber Behörden. Maschinenlesbare CSAF-Advisories erfüllen diese Anforderungen besser als proprietäre E-Mail-Kommunikation. TrustSource v3 unterstützt Teams dabei, diese Anforderungen strukturiert und nachweisbar zu erfüllen.
Kundenkommunikation: Kunden erwarten zunehmend transparente und zeitnahe Informationen bei Sicherheitsproblemen. CSAF-Advisories aus TrustSource lassen sich direkt in Kundenkommunikationskanäle integrieren — professionell formatiert und maschinenlesbar für Kunden, die selbst CSAF-Feeds konsumieren.
Einstieg — Migration auf TrustSource v3 und CSAF aktivieren
Für Teams, die von TrustSource v2 migrieren oder neu einsteigen, empfiehlt sich folgender Ansatz:
Schritt 1 — CSAF-Inbound konfigurieren: Im Admin-Bereich von v3 lassen sich externe CSAF-Provider-Feeds hinterlegen. Standardquellen wie NVD und BSI sind als vorkonfigurierte Optionen verfügbar; eigene oder proprietäre Feeds können per URL und optionalem API-Key eingebunden werden.
Schritt 2 — SBOM-Datenbasis aktualisieren: Die Qualität des SBOM-Matchings hängt direkt von der Vollständigkeit der hinterlegten Komponenten ab. Für migrierende Teams empfiehlt sich ein SBOM-Audit zu Beginn, um Lücken zu schließen.
Schritt 3 — Outbound-Templates und CVD-Workflow einrichten: TrustSource v3 liefert Advisory-Templates, die an das eigene Disclosure-Policy-Dokument angepasst werden können. Zuständigkeiten, Eskalationspfade und Publikationskanäle werden einmalig konfiguriert und stehen dann für alle künftigen Advisories zur Verfügung.
Schritt 4 — Dokumentation und Support nutzen: Die offizielle TrustSource-Dokumentation unter docs.trustsource.io enthält dedizierte Abschnitte zu CSAF-Inbound, CSAF-Outbound und dem CVD-Workflow. Für komplexe Migrationsszenarien steht das Support-Team für eine begleitete Einführung zur Verfügung.
Fazit
CSAF schließt die strukturellen Lücken klassischer Vulnerability-Disclosure-Prozesse — aber nur, wenn es auf beiden Seiten gelebt wird. TrustSource v3 bietet als eine der wenigen Plattformen eine vollständige Inbound-und-Outbound-Integration in einem geschlossenen Workflow. Die drei zentralen Erkenntnisse:
- SBOM-basiertes CSAF-Matching auf der Inbound-Seite ersetzt manuelle CVE-Triage durch automatisierte, kontextualisierte Priorisierung.
- Integrierter CVD-Workflow auf der Outbound-Seite ermöglicht die strukturierte, validierte und auditierbare Veröffentlichung eigener Advisories.
- Die Verbindung beider Seiten in einer Plattform ist der entscheidende operative Vorteil — und eine belastbare Grundlage für die Erfüllung von NIS2- und CRA-Anforderungen.